Chi siamo
e cosa facciamo
Prima le organizzazioni reagivano a eventi critici con catene di email; ora cercano percorsi di escalation definiti, verificabili e integrati con modelli di rischio e audit. Laisfiefreaxhenar esiste per questo: strutturare chi decide cosa, in quali tempi e con quali informazioni minime, così che le tre linee di difesa lavorino su segnali coerenti. Il nostro lavoro punta a meno sorprese nei comitati, audit più lineari e discussioni basate su tracciati chiari delle decisioni prese lungo il percorso di escalation.
Percorsi di escalation come asse portante
Siamo nati dalla constatazione che molte crisi non derivano dall’assenza di dati, ma da percorsi di escalation confusi. Abbiamo scelto di concentrarci su questo punto cieco, dove governance, audit e operatività si incontrano.
1Pianificazione e indirizzo
Dare forma a percorsi di escalation coerenti
Partivamo da escalation basate su singoli episodi; oggi progettiamo strutture che collegano segnali, soglie e responsabilità lungo l’intera organizzazione. Definiamo criteri, ruoli decisionali e viste sintetiche, così che ogni evento segua un percorso prevedibile e verificabile, riducendo ambiguità operative.
Esplora servizi
2Vista unica dei rischi
Collegare account e linee di difesa
Prima i rischi vivevano in silos tra funzioni e sistemi; ora aiutiamo a costruire viste
uniche che collegano account, processi e segnalazioni. Mappiamo flussi, punti di
handover e dipendenze, così che un singolo evento critico emerga con chiarezza lungo le
tre linee di difesa.
Scopri il metodo
3Supporto operativo
Aiutare nelle decisioni quotidiane
In molte realtà le persone esitano a segnalare eventi incerti; lavoriamo su soglie,
esempi pratici e schemi decisionali che rendono la scelta di escalation meno
discrezionale. Così le prime linee sanno quando alzare la mano e le funzioni di
controllo ricevono input strutturati.
Leggi approfondimenti
4Strumenti e tracciabilità
Strumenti semplici per tracciabilità solida
Molte organizzazioni usano email e fogli sparsi per gestire escalation; introduciamo canvas, matrici di soglia e schemi di routing che si innestano sugli strumenti esistenti. Non sostituiamo i sistemi, ma li rendiamo coerenti con percorsi di escalation chiari e misurabili.
Vedi l’approccioLe principali tappe della nostra evoluzione
Competenze al centro dei percorsi di escalation
Non proponiamo teorie astratte sul rischio; lavoriamo con figure che hanno gestito comitati, audit, controlli e operazioni in contesti complessi. Il team combina esperienza su governance, processi e sistemi, così che i percorsi di escalation disegnati non restino sulla carta ma trovino spazio concreto nei flussi esistenti.
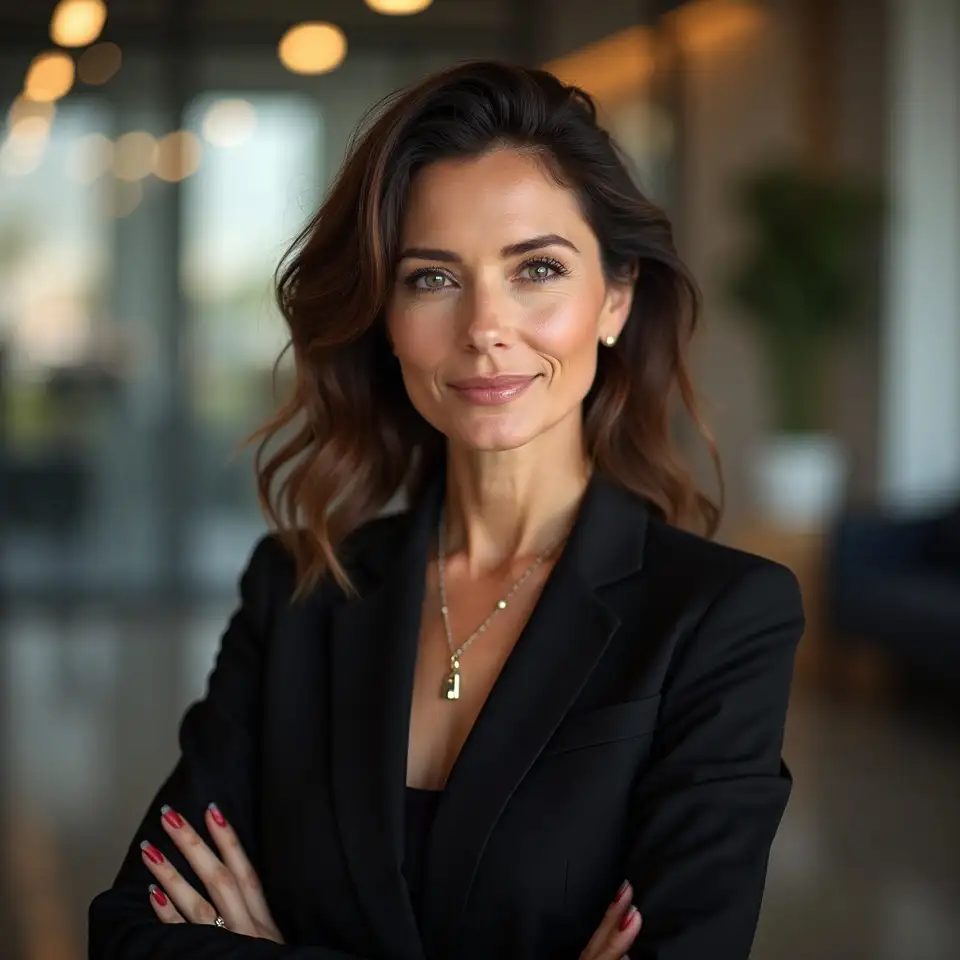
Laura Conti, responsabile percorsi di escalation
Lead consultant per governance e rischio
Basata in Italia, attiva in Europa
Aree di specializzazione principali
Governance del rischio e comitati
Disegno di percorsi decisionali
Modelli delle tre linee di difesa
Relazione con funzioni di controllo
Guida l’impostazione dei percorsi di escalation nei grandi gruppi, con attenzione a ruoli decisionali, soglie e relazioni con i comitati. Ha esperienza diretta in strutture complesse e lavora per allineare aspettative di risk owner, compliance e audit interno, riducendo zone grigie nei flussi di segnalazione.
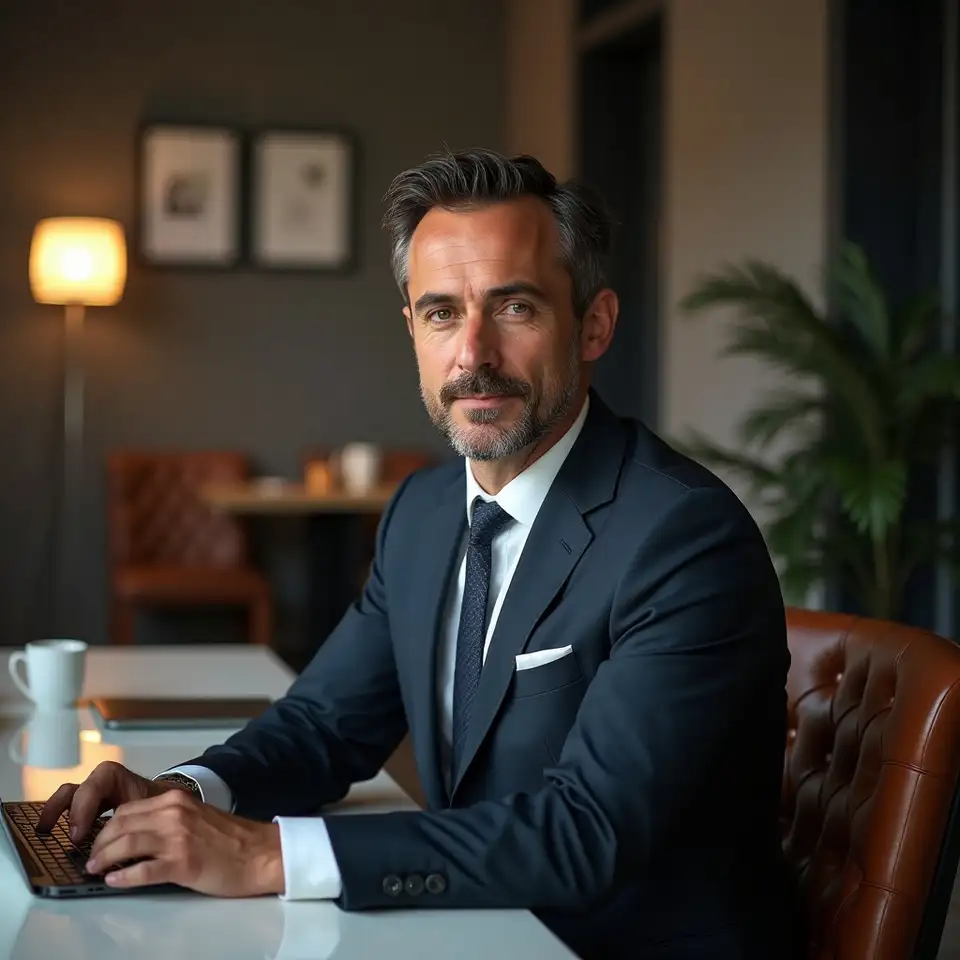
Marco Rinaldi, direttore operations di rischio
Operations director per flussi di escalation
Opera tra Milano e principali hub europei
Competenze in ambito operativo
Processi operativi complessi
Workflow e responsabilità chiare
Metriche di monitoraggio escalation
Ottimizzazione handover tra funzioni
Si concentra sull’integrazione dei percorsi di escalation con processi e sistemi operativi esistenti. Lavora su mappature dei flussi, punti di handover e metriche di monitoraggio, così che ogni evento abbia un tracciato chiaro dal rilevamento alla chiusura, con attenzione alle implicazioni per le operation.
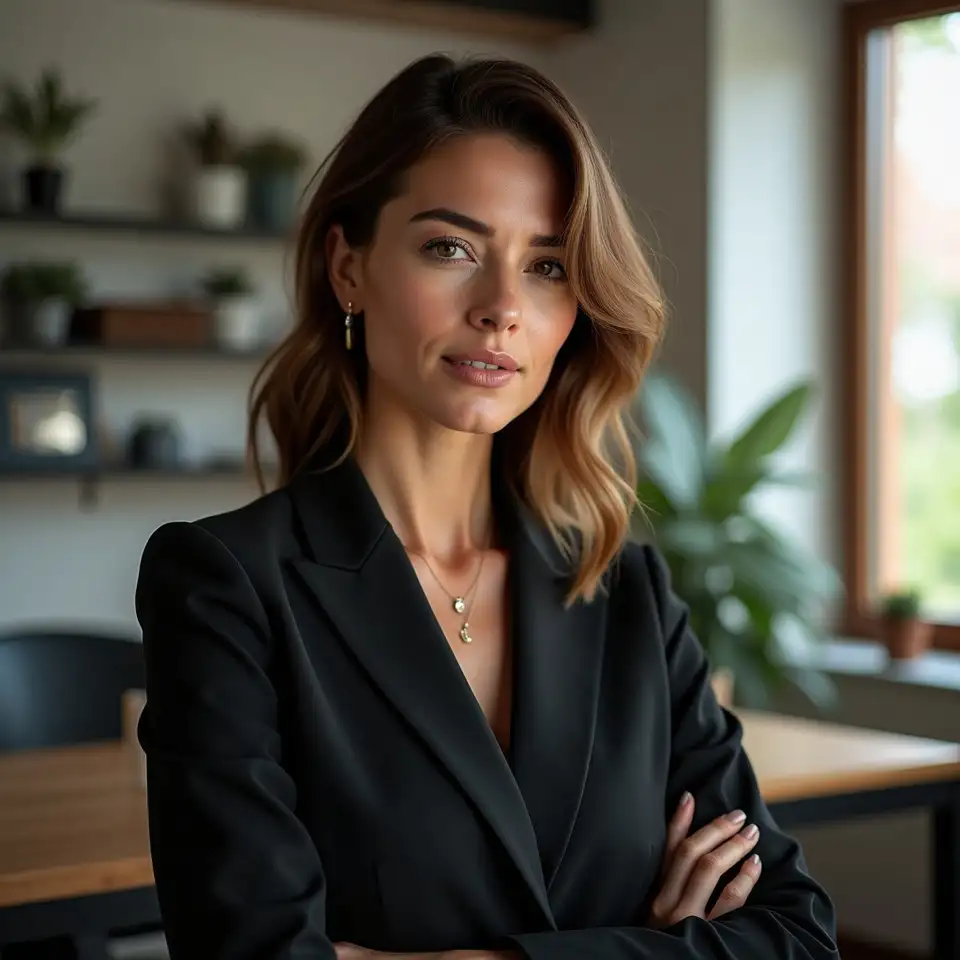
Giulia Ferri, responsabile compliance e controlli
Senior specialist per compliance e audit
Basata a Roma, con attività su più settori
Focus su compliance e controllo
Compliance e controlli interni
Policy di escalation formali
Requisiti normativi settoriali
Allineamento tra policy e pratica
Lavora sull’allineamento dei percorsi di escalation con requisiti normativi, modelli di controllo interno e documentazione di governance. Supporta la definizione di soglie, trigger e reporting verso organi di vigilanza, con attenzione alla coerenza tra policy e pratica quotidiana nelle prime linee.
Paolo Ricci, referente audit e assurance rischio
Senior audit advisor per percorsi di escalation
Attivo su realtà corporate in Italia e UE
Esperienza in audit e assurance
Audit interno e verifiche periodiche
Tracciabilità decisionale strutturata
Schemi di evidenze per audit
Valutazione maturità escalation
Integra la prospettiva di audit interno nei percorsi di escalation, curando tracciabilità, evidenze e criteri di campionamento. Lavora perché ogni passaggio chiave generi elementi verificabili, così che le verifiche future trovino una storia chiara delle decisioni prese e delle motivazioni documentate.
Valori che guidano ogni percorso di escalation
La nostra missione dichiarata
La missione di Laisfiefreaxhenar è ridurre la distanza tra segnale iniziale e decisione consapevole, attraverso percorsi di escalation del rischio chiari, comprensibili e verificabili. Lavoriamo perché le tre linee di difesa condividano la stessa mappa degli eventi critici, con ruoli e soglie esplicite.
La nostra visione futura
La visione è un contesto in cui eventi critici non sorprendono i comitati, perché i segnali emergono lungo percorsi di escalation noti e praticati. Immaginiamo organizzazioni in cui governance, audit, compliance e operation dialogano su tracciati comuni, aggiornati e sostenibili.
Trasparenza su logiche e limiti
Trattiamo ogni percorso di escalation come un sistema che deve poter essere spiegato e verificato. Evitiamo soluzioni opache, documentiamo ipotesi e limiti e rendiamo esplicito dove restano margini di giudizio umano e discrezionalità.
Proporzionalità nelle soluzioni
Non proponiamo modelli eccessivi rispetto alla realtà operativa; cerchiamo un equilibrio tra formalizzazione e capacità di agire in tempi utili. Ogni passaggio nel percorso di escalation deve avere una ragione chiara e un beneficio concreto per chi decide.
Responsabilità e tracciabilità
Consideriamo ogni decisione nel percorso di escalation come un atto tracciabile. Puntiamo a modelli che rendano chiaro chi ha deciso cosa, con quali informazioni e in quali tempi, così che audit e funzioni di controllo possano ricostruire il ragionamento.
Sostenibilità nel tempo
Progettiamo percorsi di escalation che possano adattarsi a cambiamenti normativi, organizzativi e tecnologici. Lasciamo spazio a revisioni periodiche, misure di maturità e meccanismi di miglioramento continuo, evitando strutture rigide difficili da aggiornare.